A / 01
同一事实,多处维护
状态散落在 README、计划、交接记录和状态页。一次修改,留下多个过期版本。
duplicate truth为人类维护者和 AI Agent 建立同一套可信知识边界。
One active authority.
Less context, more certainty.
READ-ONLY AUDIT
01 Start with a report. Change nothing until the authority is clear.
01 唯一活跃权威
02 渐进式检索
03 确定性索引
04 CI 持续约束
01 WHY IT EXISTS
A / 01
状态散落在 README、计划、交接记录和状态页。一次修改,留下多个过期版本。
duplicate truthB / 02
API、Schema 与依赖信息复制到 Markdown 之后,开始和真正的系统悄悄漂移。
authority driftC / 03
AI Agent 读取大量历史噪声,才能找到完成当前任务真正需要的少量事实。
context waste02 THE WORKFLOW
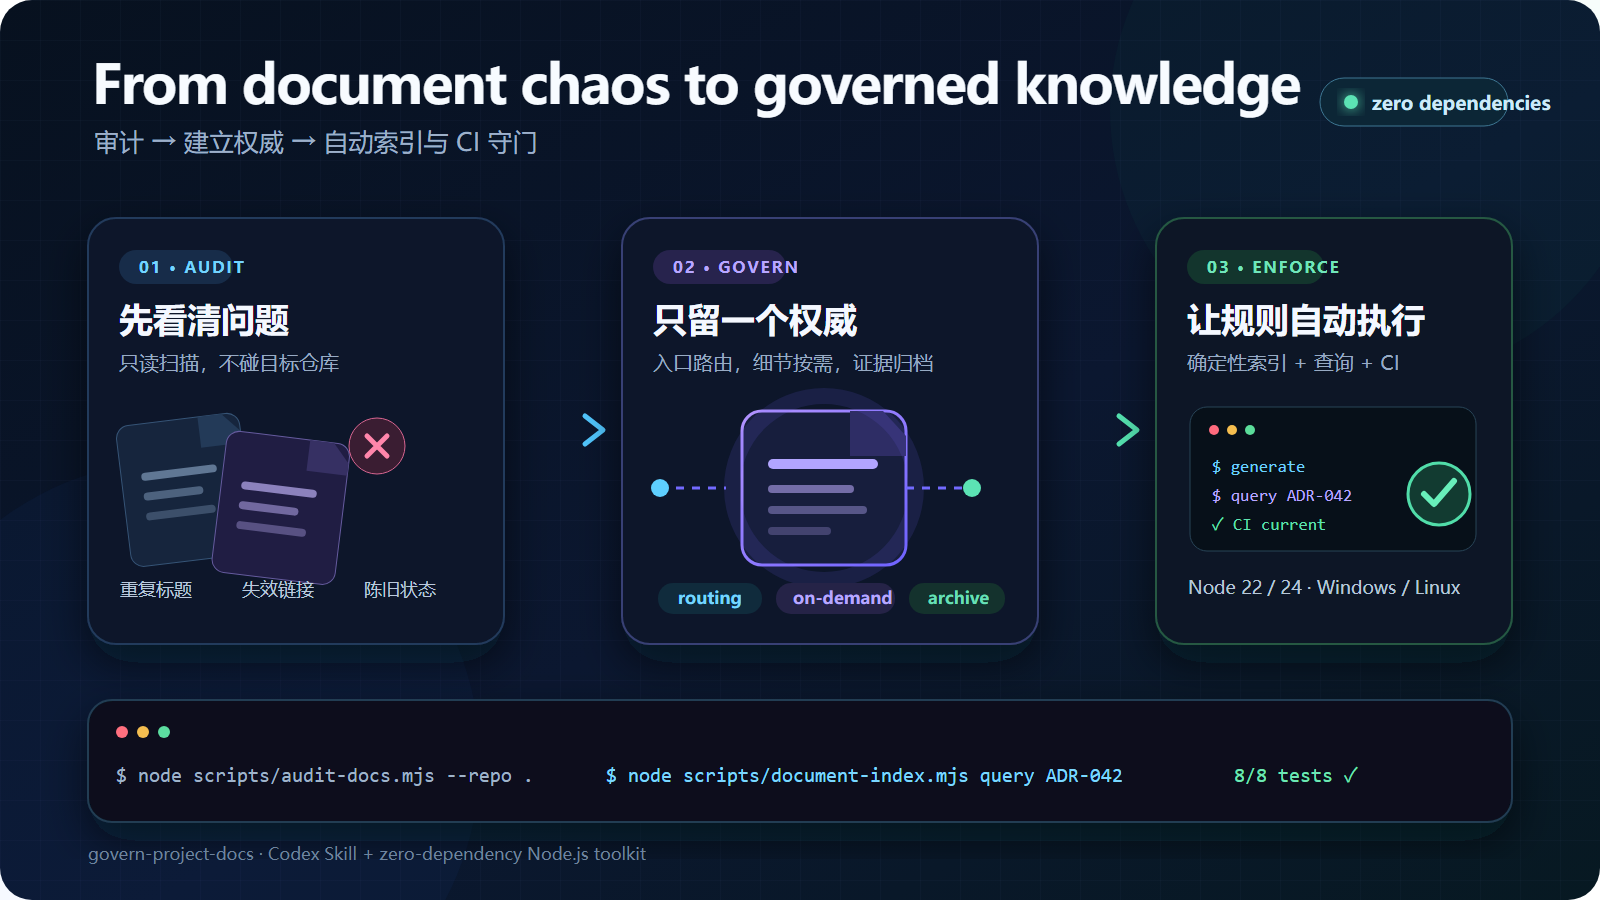
AUDIT只读扫描重复标题、失效链接、缺失元数据、陈旧路径和归档候选。
audit-docs.mjs --repo .
GOVERN定义当前事实、来源证据、参考材料、生成内容与历史记录的边界。
authority → routing → evidence
ENFORCE生成稳定索引,让 CI 持续检查链接、治理规则和索引新鲜度。
generate · check · query
04 / ONE-COMMAND TOOLKIT
推荐 Node.js 22 或 24。直接通过 npx 从 GitHub 运行;审计不会修改目标仓库,适合先发现问题、评估范围,再决定如何治理。
# Run the read-only audit without cloning
$ npx github:CH-ZHOU-0512/
  govern-project-docs audit --repo .

Documentation audit
  Missing document IDs  0
  Authority conflicts   0
  Broken local links    0
  Status                ready
OPEN SOURCE / MIT